Compliance · Technik · Strategie
Plötzlich sind Sie zuständig.
NIS2-Beratung für den Mittelstand in Frankfurt und bundesweit.
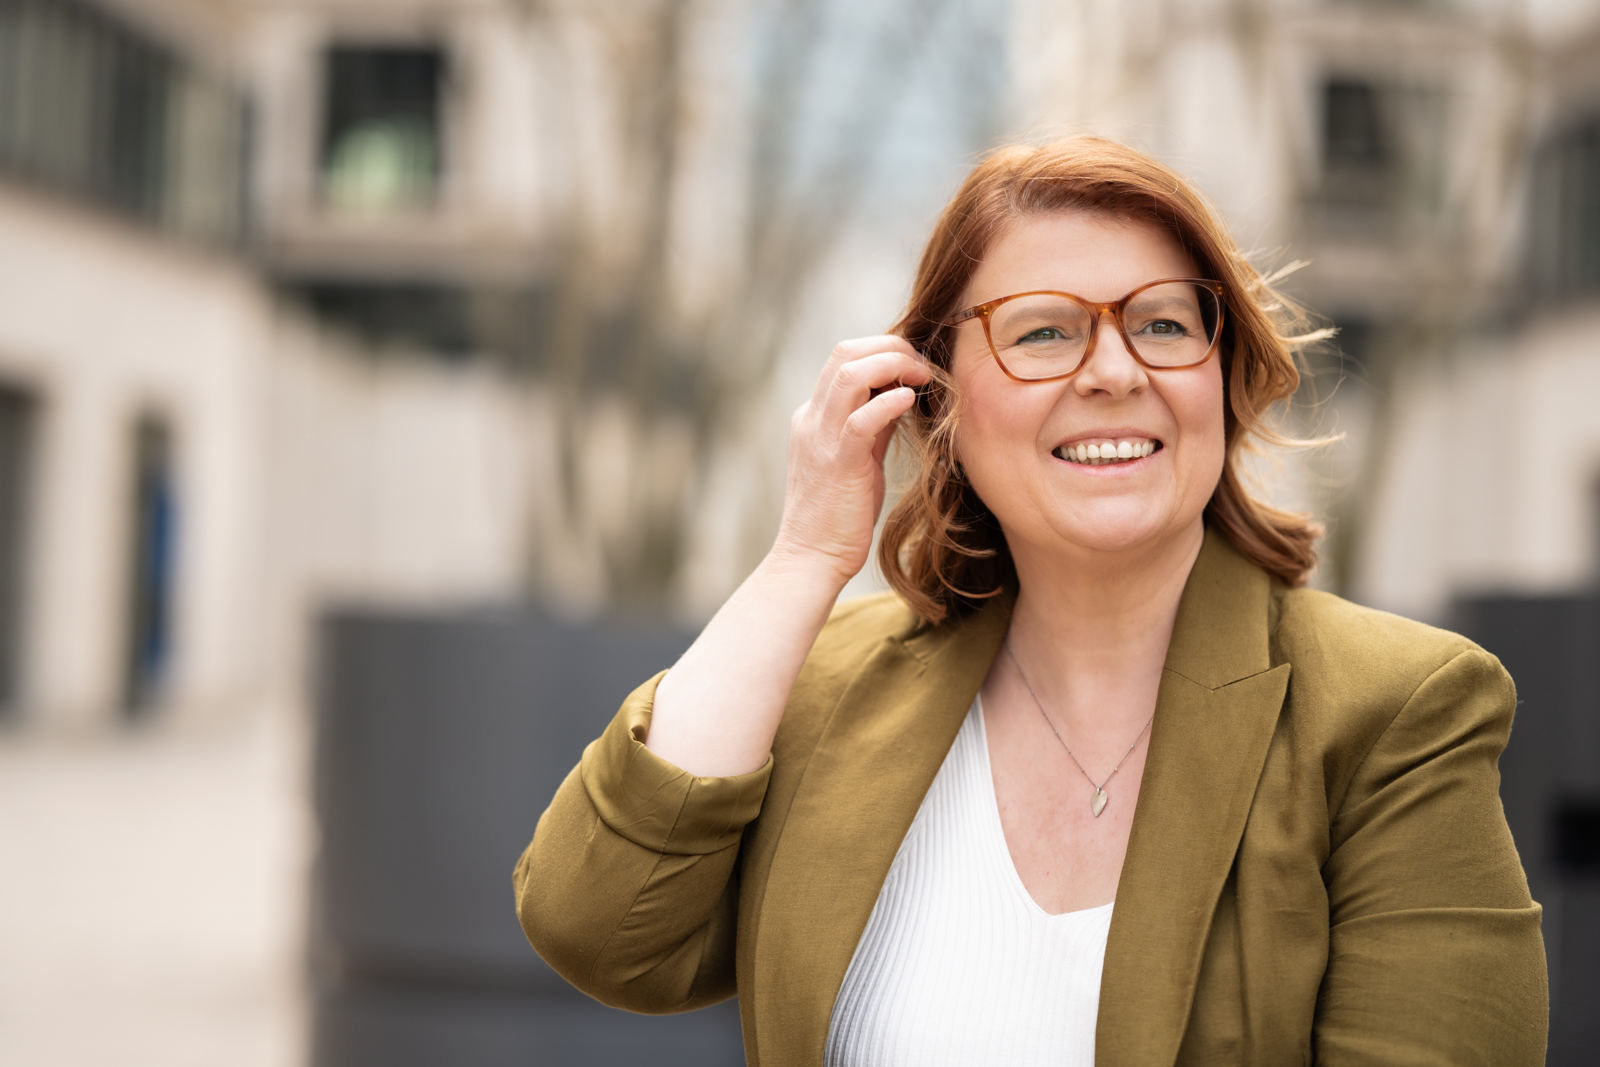
Nikola Katrin Morgner
CISSP · NIS2 Lead Implementor · ISO 27001 Lead Auditorin
Für NIS2. Für Informationssicherheit. Für ein Thema, das bisher niemand auf dem Schirm hatte und das jetzt auf Ihrem Schreibtisch liegt. Dabei sind Sie eigentlich IT-Leiter, Qualitätsmanager oder Produktionsleiter. Oder Geschäftsführer, der gerade zum ersten Mal von persönlicher Haftung gelesen hat.
Ich helfe Ihnen, Ordnung in dieses Thema zu bringen. Pragmatisch, ohne Konzernbürokratie und ohne 200 Seiten Mängelliste.
Mit über 20 Jahren Erfahrung in IT-Infrastruktur, Netzwerksicherheit und Informationssicherheit kenne ich die hohen Anforderungen regulierter Branchen wie Pharma und Medizintechnik und weiß, wie dort Nachweispflicht und Audit-Festigkeit wirklich gelebt werden.
NIS2-Konformität und ein ISO-27001-Zertifikat belegen, dass die Prozesse stimmen. Sie belegen nicht, dass Ihre Systeme tatsächlich sicher sind. Man kann alle Anforderungen erfüllen und trotzdem angreifbar sein. Deshalb bewerte ich beides: was Ihr Papier sagt und was Ihre Systeme wirklich tun.
Cybersicher. Erfrischend pragmatisch.
CISSP (ISC2) · ISO 27001 Lead Auditor (IRCA) · NIS2 Lead Implementor (PECB) · CCNP (Cisco) · AI Strategy (ISC2)
Drei Situationen. Ein Ansprechpartner.
Der IT-Leiter
80 % Feuerlöschen, kaum Zeit für das, was wirklich zählt. Das BSI fragt, der Großkunde prüft und die NIS2-Dokumentation liegt auf dem Friedhof der guten Vorsätze. Nicht, weil es Ihnen an Kompetenz fehlt. Sondern weil Compliance nicht Ihre Kernaufgabe ist und auch nicht sein sollte. Ich halte Ihnen den Rücken frei. Damit Sie wieder IT-Leiter sein können, statt Compliance-Sachbearbeiter.
NKM | IT-PARTNER
Mehr erfahren →Der Geschäftsführer
Persönliche Haftung, Ransomware beim Mitbewerber, die Cyber-Versicherung stellt unangenehme Fragen. Unklarheit ist ab jetzt ein Geschäftsrisiko. Ich verwandle regulatorischen Druck in Ihre persönliche Absicherung.
NKM | GOVERNANCE
Mehr erfahren →Fachbereiche
Der Einkauf bewertet jetzt Lieferanten nach Sicherheitskriterien. HR muss Schulungsnachweise erbringen. Wer den Notfallplan unterschreibt, muss ihn auch verstehen. NIS2 ist kein IT-Projekt. Das merken Einkauf, HR und BCM gerade alle gleichzeitig. Und keiner weiß, wer den Anfang macht. Ich helfe Ihnen, das zu ordnen, bevor es zum Problem wird.
NKM | BUSINESS-ENABLEMENT
Mehr erfahren →Lassen Sie uns sprechen.
Kein Verkaufsgespräch. In 30 Minuten wissen wir, ob ich helfen kann.
Erstgespräch vereinbaren